スマホとセキュリティキーのパスキー、
何が違う?
そのパスキー、秘密鍵はどこにありますか?
企業の認証を選ぶなら、「鍵の保管方法」にも注目してみましょう。
同じパスキーでも、鍵の保管場所が違います。
パスキーは、パスワードに代わる「デジタルの鍵」。スマートフォンや、ログインに使う小型の機器「ハードウェアセキュリティキー」に保存して利用できます。
どちらもフィッシングに強いログイン方法です。
違いのひとつは、本人確認の要となる「秘密鍵」の保管場所です。クラウド経由で自分の端末間に同期する方式と、特定の端末やセキュリティキーの中だけに保持する方式があります。※1
便利に同期するか。専用のキー内に保持するか。
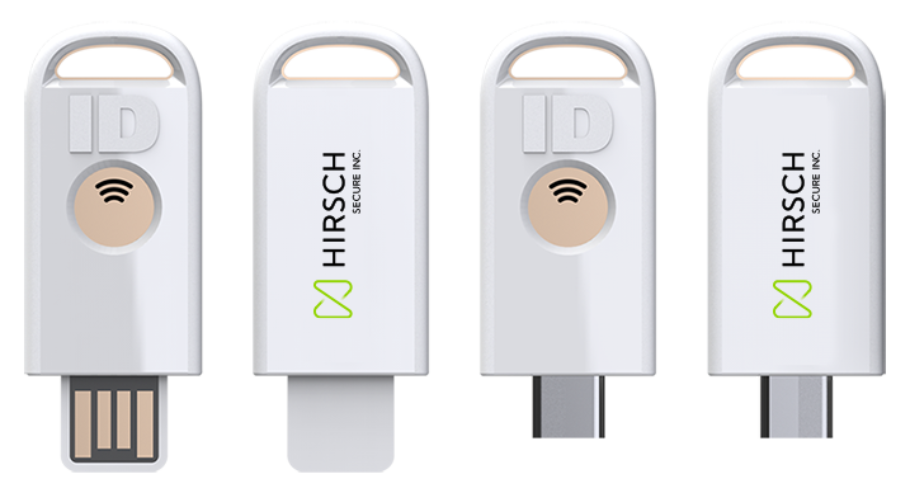
Hirsch SecureKeyは、秘密鍵を本体内に保持し、クラウドへ同期しないハードウェアセキュリティキーです。
スマホで広く使われる「同期型」のパスキーと、SecureKeyに保存するパスキーの違いを見てみましょう。
| 比較するポイント | スマホなどで使う 同期型パスキー |
セキュリティキーに保存する パスキー(SecureKey) |
|---|---|---|
| 秘密鍵の保管 | 端末に保存し、クラウド経由で同期 | セキュリティキー本体内に保持 |
| クラウドへの同期 | 暗号化して、自分の対応端末間で同期 | 同期しない |
| ログインの操作 | 顔・指紋・端末の暗証番号などでロックを解除 | キーを接続し、画面の案内に従って暗証番号の入力やタッチを行う |
| 利用開始の準備 | 対応端末や同期用アカウントを準備 | 一人ひとりにキーを配布し、利用するアカウントに登録 |
| 紛失への備え | 他の同期済み端末や、提供元の復旧手段を確認 | 予備キーの事前登録や、アカウントの復旧手段を準備 |
※スマホのパスキーがすべて同期型というわけではありません。
利用できる方式や操作は、端末・サービス・設定によって異なります。
重要な認証に、「秘密鍵を外へ出さない」という選択を。
機密情報へのアクセスや、悪用されると重大な被害につながるシステムの管理者権限。こうした重要な認証では、パスキーの保管方法も選ぶポイントになります。
米国国立標準技術研究所(NIST)が定める最高の認証保証レベル「AAL3」では、同期型のパスキーは使用できません。フィッシングへの強さに加え、秘密鍵を外部へ取り出せないことが求められます。※2
SecureKeyは、秘密鍵を本体内に保持し、クラウドへ同期しない設計です。重要なアカウントを守るために、鍵の保管方法から認証を選びませんか。
秘密鍵を、手元のSecureKeyに。
Hirsch SecureKeyは、パスキーに対応したハードウェアセキュリティキーです。秘密鍵をキー内に保持し、クラウドへ同期しません。
USB接続やNFCで、対応するPC・スマートフォンのログインに利用できます。個人のスマホに依存せず、社員やお客様へ一人ひとりのキーを配布することもできます。
大切なアカウントに、ハードウェアで守るパスキー認証を。
※1 パスキーには、クラウド経由で端末間に同期する「同期型」と、特定の端末やセキュリティキーから秘密鍵を出さない「デバイスバウンド型」があります。同期型もフィッシング耐性を備え、同期時の秘密鍵は暗号化して保護されます。
出典:FIDO Alliance:パスキーについて(英語)
※2 NIST SP 800-63-4では、不正アクセス時の影響などを評価して認証保証レベルを選びます。AAL3では、秘密鍵のエクスポート不可やフィッシング耐性に加え、暗号モジュールの検証など、ほかの要件も満たす必要があります。
秘密鍵を同期しないことだけで、製品や認証システムのAAL3適合が決まるわけではありません。
出典:NIST SP 800-63-4:認証保証レベルの選定(英語)
NIST SP 800-63B-4:認証保証レベルの要件(英語)
利用には、対応サービスでの事前登録が必要です。対応状況や利用できる認証方法は、サービス・端末・管理者の設定によって異なります。予備キーは、同じ秘密鍵を複製するのではなく、利用するアカウントへ別途登録します。
出典:Hirsch:SecureKey・SecurePass FAQ(英語)